Ir para o conteúdo
Segurança ofensiva INFOPROTECT

Pentest para empresas: descubra as falhas antes dos atacantes

Atacantes não pedem licença. No Pentest da INFOPROTECT, especialistas certificados OSCP simulam ataques reais, autorizados e controlados, contra suas redes, aplicações e nuvem, e entregam as correções em ordem de prioridade para fechar as brechas antes que alguém as explore.

Especialista da INFOPROTECT realizando pentest em ambiente corporativo
Equipe certificada OSCP

Pentest feito por quem pensa como atacante

A INFOPROTECT conta com consultores certificados OSCP e experiência em segurança ofensiva, Red Team e Ethical Hacking. O trabalho busca descobrir ameaças e vulnerabilidades antes que sejam exploradas por agentes maliciosos, com sigilo no tratamento das informações. Relatórios técnicos e executivos traduzem as evidências em riscos e recomendações, conectando os resultados do teste às prioridades do negócio. A avaliação considera o ambiente e os objetivos definidos para cada projeto, sem tratar a segurança como uma solução única para todas as empresas.

Entenda o teste de intrusão

O que é pentest e como ele protege sua empresa

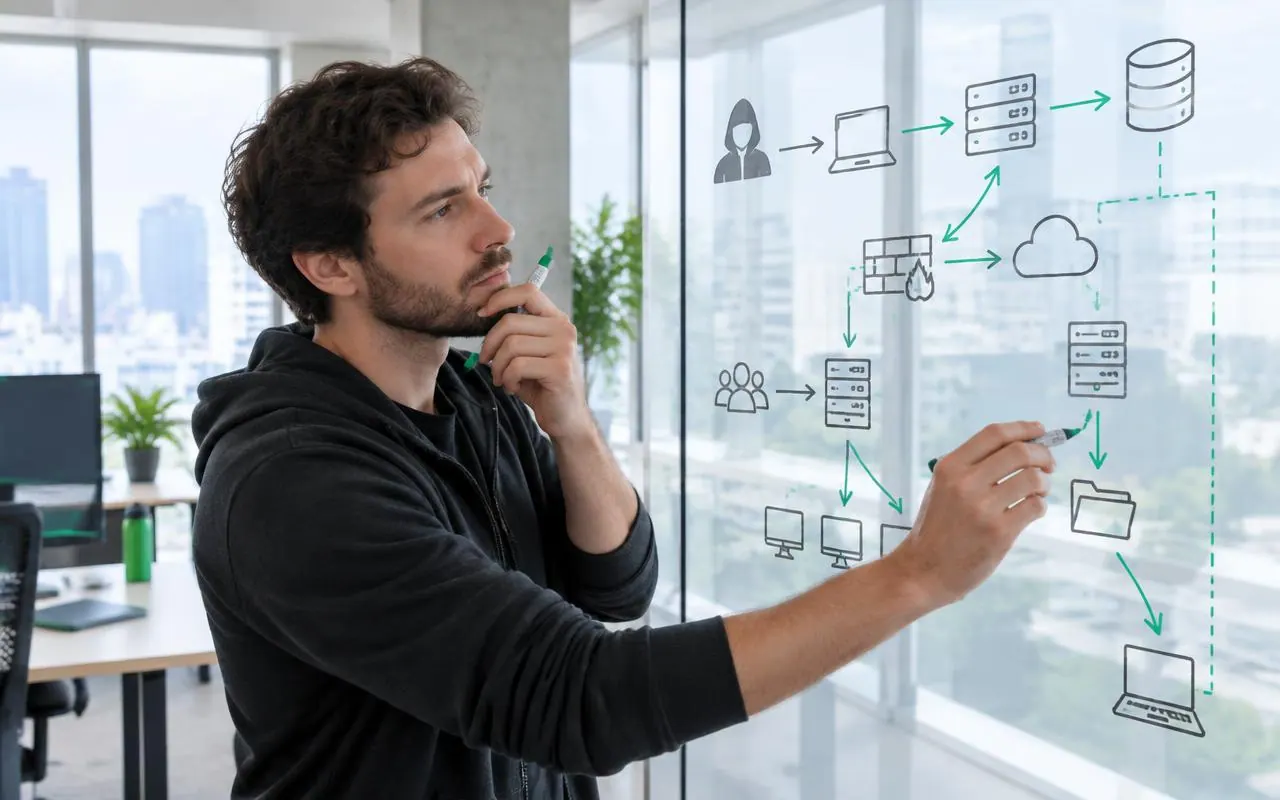
Pentest, ou teste de intrusão, é uma avaliação de segurança que simula ataques autorizados contra sistemas, redes e aplicações para identificar vulnerabilidades e verificar como elas poderiam ser exploradas. O objetivo é compreender o impacto real das falhas sobre dados, acessos e operações. Diferentemente de uma análise que apenas lista vulnerabilidades, o teste de penetração valida caminhos de ataque dentro de um escopo acordado. As evidências ajudam a priorizar correções e a avaliar os controles existentes, sem prometer eliminar todos os riscos ou substituir a gestão contínua de segurança.

Fale com um especialista
Onde atacamos

Pentest em redes, aplicações, Wi-Fi e nuvem

O escopo pode abranger diferentes superfícies de ataque. A escolha depende dos ativos, dos acessos disponíveis e dos riscos que a empresa precisa compreender; cada ambiente exige objetivos e limites próprios.

Serviço de pentest para empresas

A avaliação relaciona as superfícies técnicas aos ativos importantes para o negócio. Definir os alvos e os limites do trabalho permite investigar riscos relevantes sem ampliar o projeto para ambientes não autorizados.

Pentest de Rede Interna

Avalia a maturidade de segurança da rede e dos dispositivos internos. Investiga acessos, configurações e caminhos que poderiam permitir a um invasor alcançar outros ativos ou informações sensíveis dentro do ambiente autorizado.

Pentest de Aplicativos

Avalia aplicativos móveis para iOS e Android, considerando autenticação, tratamento de dados e comunicação com serviços. Análise de código e práticas de DevSecOps são abordagens complementares cuja inclusão depende do escopo.

Sistemas

Investiga sistemas internos ou externos e seus componentes, incluindo os exemplos já contemplados pela INFOPROTECT: monitoramento, ATM e câmeras. Os testes consideram as características do ativo e seus possíveis impactos operacionais.

Rede Wi-Fi

Analisa riscos de conexões sem fio, configurações e mecanismos de acesso. O teste ajuda a compreender se a rede pode permitir conexões indevidas ou facilitar o acesso a recursos internos.

Aplicações Web

Avalia sites, URLs e aplicações web, incluindo falhas como XSS, CSRF e SQL injection. A exploração controlada verifica o impacto das vulnerabilidades e documenta evidências para orientar o desenvolvimento seguro.

Cloud

Avalia ambientes em nuvem e datacenters definidos no escopo. A investigação considera configurações, permissões e exposição de serviços, relacionando as vulnerabilidades aos recursos e às informações que precisam ser protegidos.

Black, Gray e White Box

Tipos de pentest: qual simula o seu risco real

As modalidades diferem pelo nível de informação fornecido ao pentester, não pela superfície avaliada. A escolha deve refletir o cenário de ataque que a empresa deseja simular e a profundidade de análise necessária.

Blackbox

Blackbox, ou caixa preta, é realizado sem informações prévias sobre o alvo. Simula a perspectiva de um agente externo e permite investigar o que pode ser descoberto e explorado a partir da exposição do ambiente.

Graybox

Graybox, ou caixa cinza, utiliza orientações ou informações parciais sobre o alvo. Pode representar um cenário com algum conhecimento ou acesso prévio, ajudando a direcionar a investigação de caminhos de ataque relevantes.

WhiteBox

Whitebox, ou caixa branca, recebe informações, direcionamentos e objetivos detalhados. Essa visibilidade amplia a análise dos componentes definidos no escopo, permitindo investigar controles e falhas com conhecimento do funcionamento do ambiente.

6 etapas

Como funciona o pentest da INFOPROTECT

A metodologia da INFOPROTECT mantém seis etapas: reconhecimento, monitoramento, análise, teste, validação e relatório. Os alvos, as autorizações e os limites devem estar alinhados antes da execução para orientar uma avaliação controlada.

1. Reconhecimento

Coletamos informações sobre a empresa, os sistemas e as aplicações incluídos no escopo. O reconhecimento identifica a superfície de ataque e organiza os dados necessários para orientar os testes.

2. Monitoramento

Observamos redes, aplicações e sistemas durante a avaliação, buscando sinais e condições relevantes para a investigação. Essa etapa se refere ao projeto de Pentest, não a uma promessa de monitoramento contínuo.

3. Análise

Analisamos cenários de segurança, versões de software e possíveis brechas. A correlação das informações permite selecionar hipóteses de ataque e distinguir achados relevantes de indícios que precisam de confirmação.

4. Teste

Exploramos as vulnerabilidades identificadas dentro dos limites autorizados. A simulação de ataques verifica se as falhas podem ser utilizadas e qual impacto apresentam para o ambiente avaliado.

5. Validação

Validamos os vetores de ataque e documentamos as evidências. O registro permite explicar o caminho de exploração, os ativos afetados e as condições que sustentam cada resultado.

6. Relatório

Apresentamos um relatório técnico e executivo com os riscos identificados e as recomendações de correção. As equipes recebem informações para discutir prioridades e encaminhar o tratamento das vulnerabilidades.

Analise, monitore e corrija vulnerabilidades

Os resultados orientam um ciclo de melhoria: analisar os riscos, corrigir as falhas e acompanhar os controles. Uma nova validação após as correções deve ter sua abrangência e condições definidas no projeto.

Risco, LGPD e compliance

Por que fazer pentest antes de um incidente

O teste de intrusão ajuda a entender como falhas técnicas podem afetar a operação. Suas evidências apoiam decisões de segurança, priorização de investimentos e tratamento de riscos, considerando as necessidades reais da empresa.

Segurança

Identificar e validar vulnerabilidades oferece uma visão mais concreta da exposição de dados, sistemas e acessos. A avaliação ajuda a direcionar medidas de proteção a partir de evidências.

Compliance

Os resultados podem apoiar o atendimento a requisitos de segurança e processos de auditoria. Pentest não equivale, por si só, a certificação ou comprovação integral de conformidade com a LGPD ou outras normas.

Melhorias

As recomendações orientam correções técnicas e melhorias de processos. Relacionar o impacto das falhas às prioridades do negócio ajuda a reduzir riscos e a fortalecer a postura de segurança.

Por que a INFOPROTECT

Diferenciais do nosso pentest

Especialização técnica, sigilo e comunicação clara dos resultados são diferenciais já presentes na abordagem da INFOPROTECT. O foco é tornar os achados úteis tanto para as equipes responsáveis pelas correções quanto para quem decide sobre os riscos do negócio.

Especialistas de Ethical Hacking

Consultores certificados OSCP e atuação em segurança ofensiva, Red Team e Ethical Hacking para investigar vulnerabilidades e validar possíveis caminhos de ataque.

Integração de Segurança

A avaliação é conectada aos controles e às prioridades da organização. Pessoas, processos e tecnologia participam do tratamento dos riscos identificados.

Relatório Técnico e Executivo

Documentação de evidências, riscos e recomendações em linguagem adequada às equipes técnicas e à gestão, para apoiar decisões e encaminhar as correções.

Fale com um especialista

Solicite seu pentest

Preencha o formulário para falar com a equipe da INFOPROTECT e receber orientação para o seu ambiente.

Atendimento prioritário

Consultoria especializada em privacidade e segurança.

Entre em contato

Preencha o formulário para falar com um especialista, agendar um contato ou uma reunião presencial.

Perguntas frequentes

Perguntas frequentes

Entenda o escopo, as modalidades, os entregáveis e os cuidados necessários para contratar um teste de intrusão.